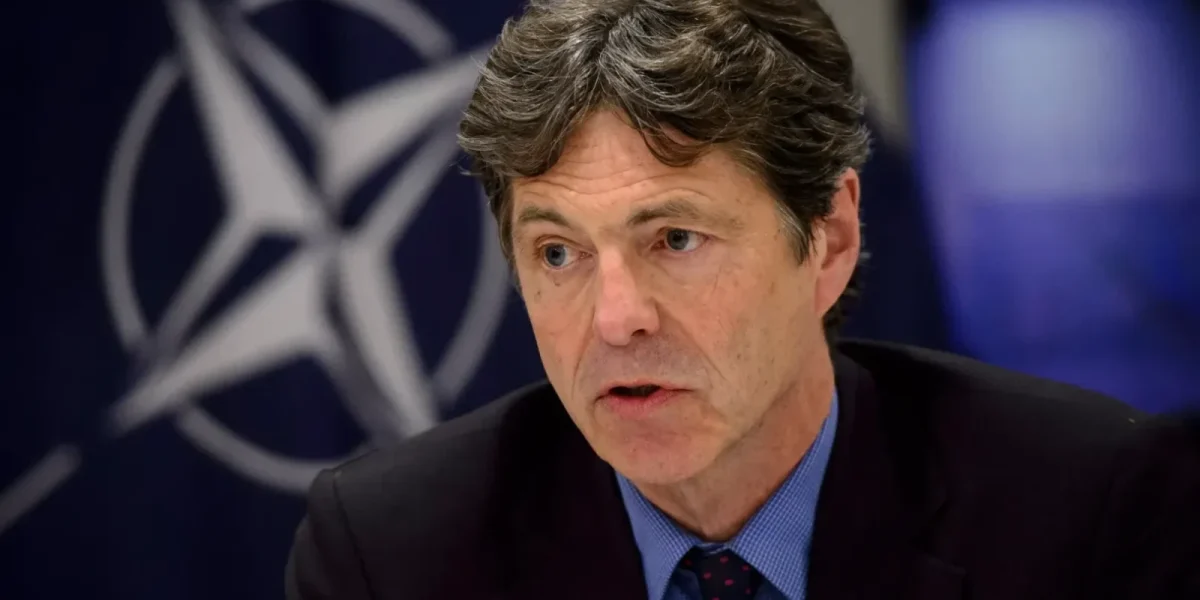
Fostul responsabil pentru intelligence în cadrul NATO, Arndt Loringhoven, a devenit recent protagonistul unei scândali de securitate cibernetică, după ce a căzut în capcana atacurilor online cu o naivitate surprinzătoare pentru un veteran al serviciilor secrete militare. Mai grav decât atât, el a introdus inconştient codul PIN în mod voluntar, facilitând atacatorilor accesul chiar în momentul în care părea cel mai sigur.
Acces facilitat din propria neatenție
Cazul fostului oficial NATO scoate în evidență vulnerabilitățile organizațiilor și indivizilor cu înaltă responsabilitate în domeniul securității. Potrivit informațiilor disponibile, Loringhoven, în ciuda experienței, a fost victima propriei neglijențe. În timpul unei verificări de rutină, el a introdus PIN-ul pe dispozitivul personal fără să realizeze pericolul pe care și-l asuma, fiind convins că măsurile de protecție sunt suficiente. Astfel, atacatorii au reușit să pătrundă în sistemul său și să obțină acces la informații sensibile.
Pentru specialiști, această situație reprezintă un semnal de alarmă cu privire la importanța conștientizării riscurilor cibernetice, indiferent de poziție sau experiență. Într-o lume în care atacurile devin din ce în ce mai sofisticate, chiar și cei cu vaste cunoștințe în domeniu pot fi pradă propriilor greșeli.
Context și vulnerabilități în domeniul securității cibernetice
Evenimentul devine și o lecție pentru întreaga comunitate globală, în special pentru organizațiile militare și de intelligence, unde se pune accent pe protecția datelor strategice. În timp ce mulți responsabili încearcă să implementeze cele mai avansate tehnologii de criptare și firewall-uri, istoricul lui Loringhoven evidențiază cât de fragilă poate fi aparența de siguranță dacă nu sunt urmate reguli simple, dar vitale: recunoașterea vulnerabilităților umane.
Experții subliniază că, în lumea digitală, cea mai mare vulnerabilitate o reprezintă adesea propriul comportament. Introducerea PIN-ului în mod voluntar, dezvăluie un nivel de încredere excesiv sau poate, lipsă de vigilență, în fața atacurilor sau tentativele de phishing. În cazul fostului director NATO, greșeala a fost făcută de bunăvoie, în timp ce cele mai multe breșe apar prin neglijență sau lipsă de pregătire adecvată.
Implicații pentru securitatea la nivel înalt
Situația lui Loringhoven a fost rapid mediatizată și a aprins discuții privind responsabilitatea personală în gestionarea datelor sensibile. În trecut, oficiali de nivel înalt au fost ținta unor campanii de hacking bine coordonate, dar cazul actual a arătat că și cei cu experiență pot fi victime dacă nu respectă reguli elementare de securitate.
Potrivit surselor apropiate, fostul ofițer NATO va fi supus unor proceduri de evaluare și, cel mai probabil, va trebui să parcurgă cursuri suplimentare de securitate cibernetică. În plus, organizația militară din care provenea va investiga dacă breșa a avut consecințe mai largi sau dacă datele sale încă sunt expuse riscului.
Perspective și măsuri de prevenție
Experții în securitate cibernetică remarcă faptul că această întâmplare trebuie să reprezinte un punct de cotitură pentru toate instituțiile de apărare și intelligence, care trebuie să promoveze politici stricte de conștientizare și educare în domeniul securității online. Instituțiile trebuie să investească în programe de training care să sublinieze importanța menținerii vigilenței și respectarea rigorii în gestionarea datelor de securitate.
Pe măsură ce lumea devine tot mai digitalizată și conexiunea cu tehnologia crește, riscurile de atacuri cibernetice vor continua să se multiplie și să devină din ce în ce mai insidioase. În acest context, evenimentul cu fostul oficial NATO funcționează ca un semnal clar pentru întreaga comunitate: vulnerabilitatea poate apărea și în cele mai nesuspecte poziții, iar responsabilitatea individuală rămâne cheia prevenirii unor posibile grave repercusiuni de securitate națională.
Sursa: Stiripesurse.ro