Conform Mediafax: Dispozitivele conectate la internet, noi ținte în atacurile cibernetice de tip DDoS
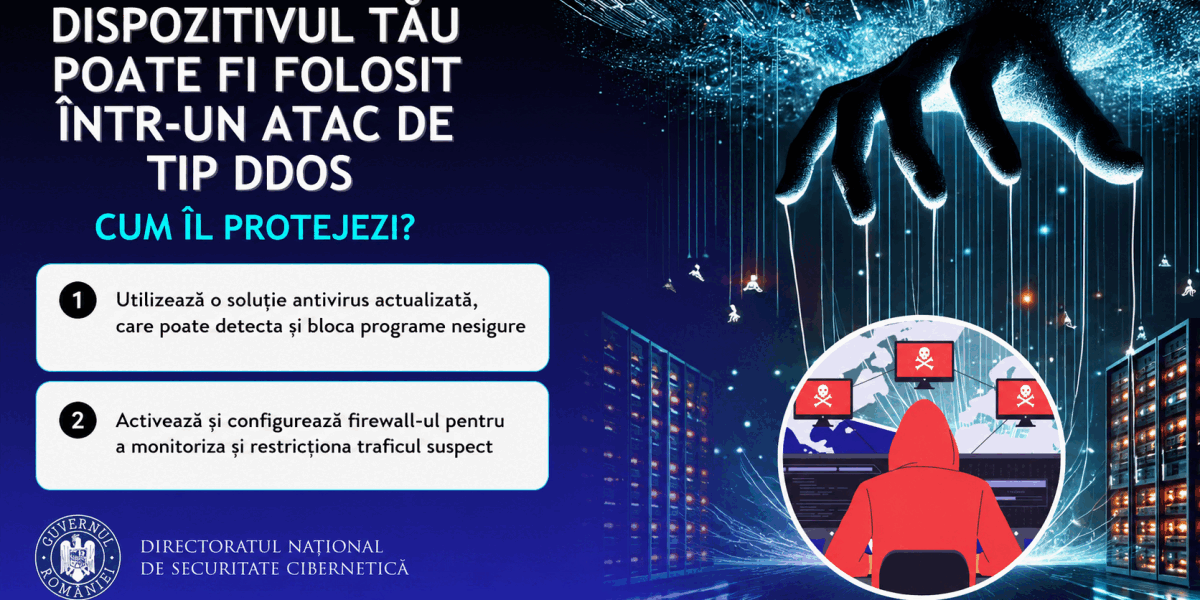
nnUn simplu telefon, laptop sau chiar un electrocasnic inteligent conectat la internet poate deveni, fără știrea proprietarului, o armă în mâinile infractorilor cibernetici. Specialiștii în securitate avertizează că aceste dispozitive, odată infectate cu malware, pot fi integrate în rețele de tip „botnet” și folosite pentru a paraliza site-uri și servicii online prin atacuri de tip DDoS (Distributed Denial of Service).nnOdată ce un program malițios este instalat pe un dispozitiv, acesta poate fi controlat de la distanță de către atacatori. Utilizatorul nu are, de cele mai multe ori, nicio idee despre ceea ce se întâmplă, telefonul, tableta sau alte echipamente conectate la internet operând în slujba unor scopuri ilegale.nnAceste dispozitive compromise formează așa-numitele „botneturi”, rețele uriașe de mașini controlate de la distanță. În cazul unui atac DDoS, toate sau o mare parte din aceste dispozitive sunt activate simultan pentru a trimite un volum masiv de trafic către o anumită țintă – un site web, un server sau un serviciu online. Volumul uriaș de cereri suprasolicită sistemul țintă, provocând încetinirea acestuia sau chiar blocarea completă, făcându-l inaccesibil pentru utilizatorii legitimi. Astfel, o persoană obișnuită poate contribui, fără intenție, la un atac informatic de proporții.nn
Cum îți poți proteja gadgeturile de amenințările cibernetice
nnPentru a preveni transformarea dispozitivelor personale în instrumente pentru atacuri cibernetice, experții Centrului Național de Răspuns la Incidente de Securitate Cibernetică (DNSC) recomandă o serie de măsuri de protecție. Utilizarea unei soluții antivirus performante, care să fie mereu actualizată, este esențială. Aceasta poate detecta și bloca programele periculoase înainte ca acestea să poată cauza probleme. nnDe asemenea, activarea firewall-ului este crucială. Acesta acționează ca un gardian al conexiunilor, controlând traficul între dispozitiv și internet și permițând blocarea activităților suspecte. O altă măsură de siguranță de bază o reprezintă parolele: acestea trebuie să fie complexe, alcătuite dintr-o combinație de litere mari și mici, cifre și simboluri, și să fie schimbate periodic. Se recomandă cu precădere înlocuirea parolelor implicite setate de producători, acestea fiind adesea cunoscute de infractori.nnInstalarea aplicațiilor trebuie să se facă exclusiv din surse oficiale, precum magazinele de aplicații ale producătorilor de sisteme de operare. Este vital ca utilizatorii să verifice permisiunile pe care o aplicație le solicită înainte de a o instala. Orice cerere de acces la funcții sau informații care nu par necesare pentru scopul aplicației ar trebui să ridice un semnal de alarmă.nn
Actualizările de securitate, un scut împotriva vulnerabilităților
nnMenținerea la zi a sistemului de operare și a aplicațiilor instalate reprezintă o altă recomandare cheie din partea specialiștilor. Actualizările nu aduc doar noi funcționalități, ci integrează, de cele mai multe ori, patch-uri de securitate care corectează vulnerabilități exploatate de atacatori. Prin ignorarea acestor actualizări, dispozitivele rămân expuse unor breșe de securitate cunoscute.nnDNSC subliniază importanța prudenței în navigarea pe internet și în utilizarea emailului. Evitarea accesării linkurilor suspecte sau descărcării fișierelor din surse necunoscute poate preveni instalarea involuntară a programelor malițioase. În cazul în care un incident de securitate cibernetică se produce, utilizatorii sunt încurajați să raporteze situația către DNSC, apelând numărul de urgență 1911 sau prin intermediul platformei PNRISC.
Sursa: Mediafax